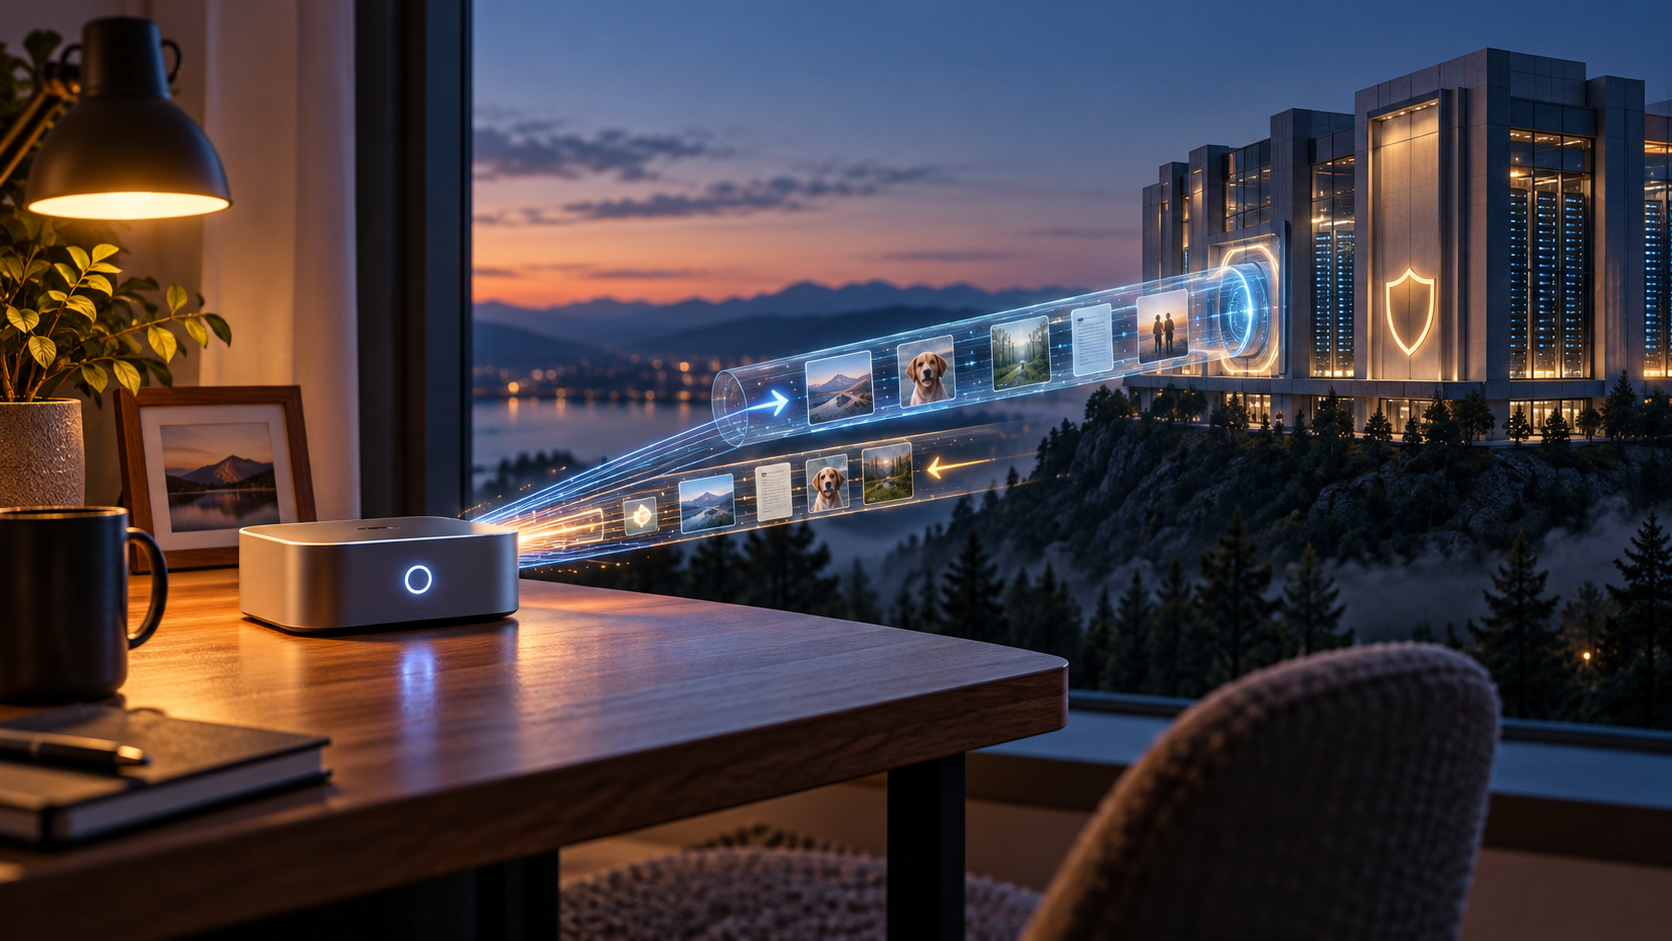
Google explicó el 23 de septiembre de 2026 cómo planea añadir memoria persistente del lado del servidor a Private AI Compute. La propuesta busca que un asistente recuerde contexto entre sesiones y dispositivos, pero mantenga las claves criptográficas exclusivamente en los equipos personales del usuario. La palabra decisiva es planea: el anuncio describe una arquitectura que “permitirá” esa continuidad y no da fecha de lanzamiento, productos compatibles ni controles finales para borrar o gestionar recuerdos.
Una bóveda cifrada para una IA que recuerde
Private AI Compute ya fue presentado por Google como una manera de ejecutar tareas complejas en entornos de nube aislados por hardware. Hasta ahora, según la actualización técnica de Google DeepMind, ese procesamiento era *stateless*: el contexto se eliminaba al terminar cada tarea. Esa propiedad reduce la exposición de datos, pero impide que un asistente mantenga continuidad rica a lo largo del tiempo.
La nueva capa propuesta almacenaría por usuario la información necesaria para ayudarlo. Los datos quedarían cifrados en un almacenamiento dedicado y las llaves para abrirlos derivarían de sus dispositivos. Cuando el modelo necesite recuperar contexto, un canal autenticado y cifrado de extremo a extremo conectaría el equipo con un enclave seguro en la nube. Allí la información se descifraría temporalmente en memoria aislada, se procesaría, se actualizaría y volvería a cifrarse.
Google sostiene que, bajo este diseño, ni la propia compañía podría acceder al contenido. Esa es una afirmación del proveedor sobre un sistema futuro, no una garantía que este artículo pueda verificar de manera independiente. La seguridad real dependerá de la implementación completa: código, hardware, administración de claves, recuperación de cuentas, dispositivos comprometidos y controles para el usuario.
El cambio no es solamente guardar un perfil
Muchos asistentes ya conservan preferencias o listas de datos declarados por una persona. Google argumenta que ese método no alcanza para experiencias continuas. Su arquitectura pretende mantener contexto más rico y recuperarlo entre dispositivos: por ejemplo, retomar desde una computadora instrucciones vistas antes mediante unos lentes inteligentes o continuar en la web una conversación iniciada en el teléfono.
Ese beneficio amplía, al mismo tiempo, la sensibilidad de lo almacenado. Una lista explícita se puede inspeccionar con relativa facilidad; una memoria contextual puede inferir hábitos, relaciones, proyectos o prioridades. El valor del sistema dependerá tanto de recordar lo útil como de permitir ver, corregir y olvidar lo que no corresponde. Google no detalló en el anuncio qué interfaz tendrá el usuario para esas operaciones ni cuánto tiempo se conservarán los datos.
Tampoco identificó qué aplicaciones estrenarán la capacidad. No corresponde asumir que llegará primero a Gemini, Pixel, Android o unos lentes determinados. El texto habla de “IA personal” y ofrece escenarios, pero no anuncia disponibilidad comercial.
Cómo intenta reducir la confianza ciega
La arquitectura combina enclaves seguros reforzados por hardware, canales cifrados y bases separadas por usuario. Además, Google dice que publicará un registro inalterable del software del servidor. Antes de enviar datos, los dispositivos podrían verificar que ejecutan una versión auténtica y no modificada. La empresa también enlaza un informe técnico y resultados de una auditoría independiente.
Ese material suma evidencia, aunque no elimina los límites. La evaluación de NCC Group sobre la versión anterior de Private AI Compute fue acotada a componentes y configuraciones definidos. Entre sus observaciones figuró la necesidad de demostrar que la salida de errores nunca registre información cubierta por las garantías de privacidad. Google respondió que aplica redacción de registros y controles auditables. Una auditoría de alcance limitado no prueba que toda versión futura sea invulnerable.
También importa el extremo del usuario. Si las claves residen en dispositivos personales, Google deberá resolver qué ocurre cuando alguien pierde todos sus equipos, agrega uno nuevo o recupera una cuenta. Un mecanismo de recuperación demasiado permisivo podría debilitar la promesa; uno demasiado estricto podría volver inaccesibles recuerdos legítimos. El anuncio no ofrece todavía esos detalles.
Qué cambia para profesionales
Una memoria privada entre dispositivos podría hacer más útil a un asistente para proyectos largos, seguimiento de decisiones y continuidad de trabajo. También reduciría la tentación de copiar manualmente contexto sensible en cada conversación. Sin embargo, “cifrado” no equivale a permiso para cargar cualquier información.
Antes de adoptar una función futura, una organización debería preguntar qué datos entran en la memoria, quién puede borrarlos, cómo se revoca un dispositivo y si existe una política separada para cuentas laborales. También debería conocer la jurisdicción del almacenamiento, la retención de metadatos y las obligaciones contractuales del proveedor. Para datos de clientes, empleados, salud o finanzas, la arquitectura técnica es solo una parte del análisis.
En Paraguay y América Latina, la consecuencia práctica dependerá de disponibilidad regional, productos y condiciones que Google todavía no anunció. Por ahora, el desarrollo sirve para evaluar una dirección: los asistentes quieren recordar más sin renunciar a la escala de la nube. No hay base para afirmar que la función estará disponible en Paraguay en una fecha concreta.
Qué conviene observar ahora
Los hitos relevantes serán un producto identificable, fecha de despliegue, documentación de borrado y recuperación, y una auditoría que cubra específicamente la memoria persistente. También hará falta saber si el usuario podrá desactivar la memoria, inspeccionarla por elemento y mantener contextos separados.
Google presentó una respuesta técnicamente ambiciosa al dilema entre continuidad y privacidad. Todavía debe demostrar que la implementación conserva esas propiedades bajo condiciones reales. Hasta entonces, conviene leer el anuncio como una arquitectura futura sometida a revisión, no como una función lista ni como prueba de privacidad absoluta.
Fuentes
- Google DeepMind: memoria segura del lado del servidor para Private AI Compute, publicado el 23 de septiembre de 2026; hora no visible.
- NCC Group: evaluación de Private AI Compute, evaluación previa y de alcance limitado.