<!-- Opciones de titular: 1. IBM y Red Hat abren Lightwell tras corregir más de 400 fallas de Java sin soporte activo 2. Lightwell lleva parches de seguridad a versiones antiguas de Java que las empresas todavía usan 3. IBM y Red Hat dicen haber reparado más de 400 fallas inéditas de Java, pero aún no publican el inventario Titular elegido: opción 3, porque conserva la cifra atribuida y hace visible la principal limitación de verificación. -->
# IBM y Red Hat dicen haber reparado más de 400 fallas inéditas de Java, pero aún no publican el inventario
Lightwell Clearinghouse ya está disponible de forma general para llevar correcciones a versiones antiguas. La cifra de más de 400 vulnerabilidades y errores sigue sin lista pública, CVE o auditoría independiente.
Una herramienta para el Java que no desaparece
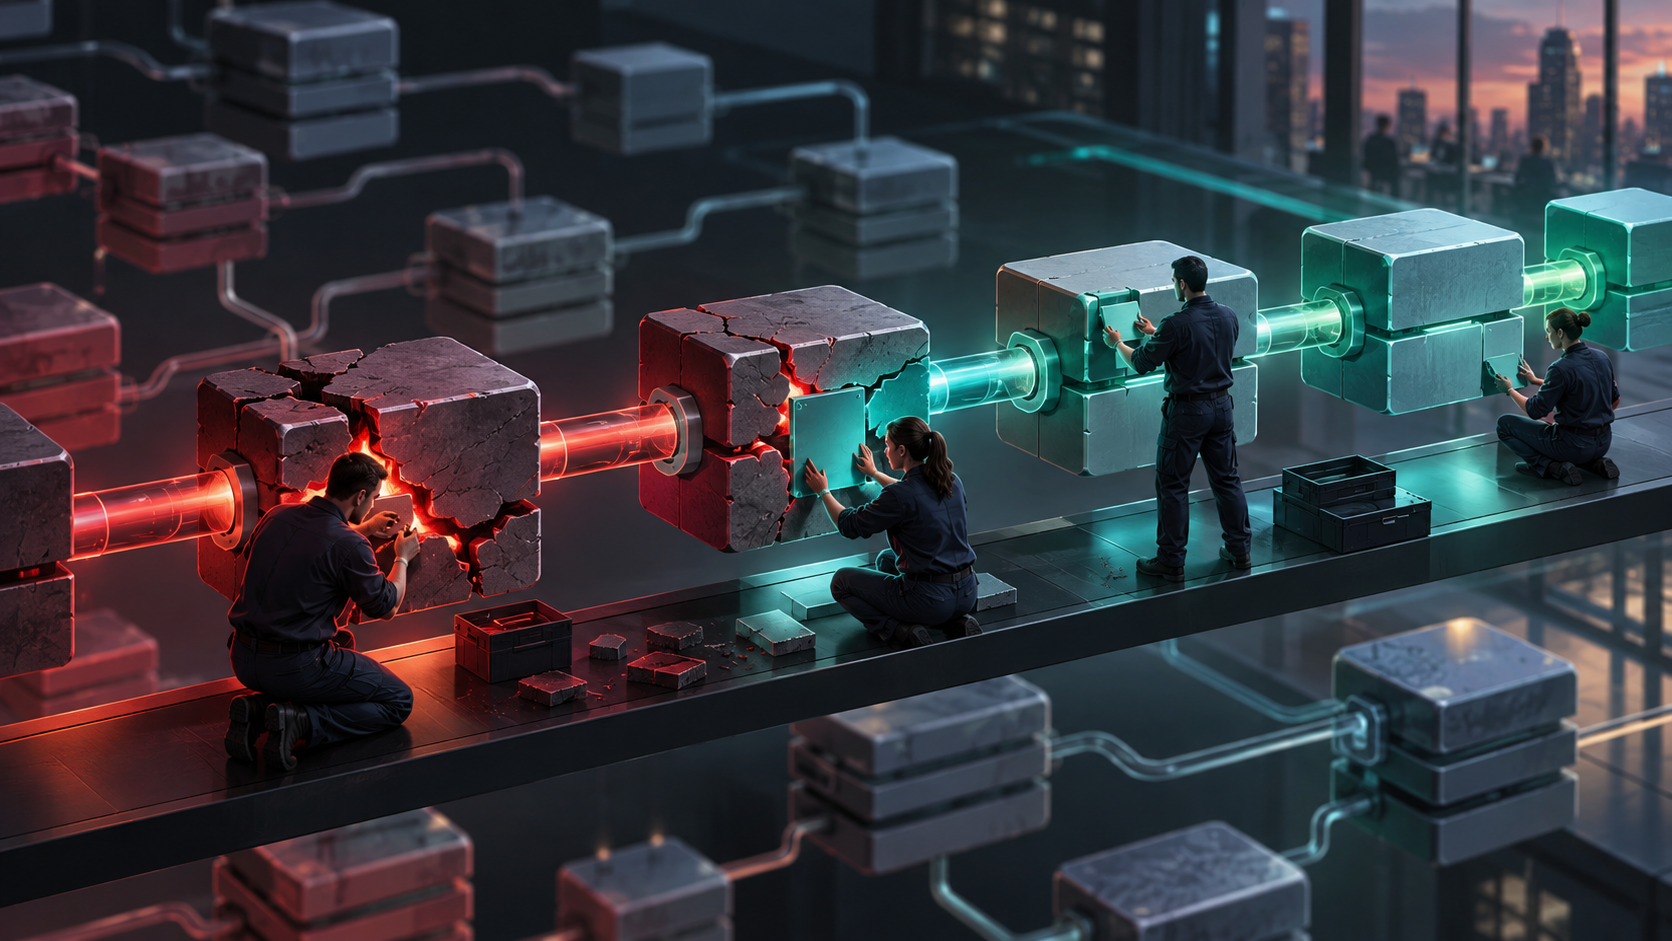
IBM y Red Hat anunciaron el 6 de octubre la disponibilidad general de Lightwell Clearinghouse, un sistema diseñado para encontrar correcciones en proyectos modernos de Java y adaptarlas a versiones antiguas que todavía sostienen aplicaciones empresariales. Las compañías afirman que el trabajo permitió remediar y trasladar hacia atrás —hacer *backport*— más de 400 vulnerabilidades y errores previamente desconocidos.
La propuesta aborda un problema cotidiano: muchas organizaciones dependen de aplicaciones Java escritas hace años que no pueden migrar de inmediato. Esos sistemas siguen procesando operaciones, pero sus bibliotecas y versiones pueden haber quedado fuera del ritmo principal de mantenimiento. Una corrección creada para una rama nueva no siempre puede aplicarse directamente a una versión anterior.
Lightwell intenta reducir ese desfase mediante análisis automatizado y asistencia de inteligencia artificial. Sin embargo, la cifra central requiere cautela. El anuncio de IBM no publica una lista completa de los más de 400 casos, sus identificadores CVE, severidad, proyectos afectados o validación independiente.
Encontrar un parche no basta
Un backport no consiste en copiar unas líneas desde la versión más nueva. El código de destino puede usar APIs diferentes, depender de otras bibliotecas o tener una arquitectura que cambió con el tiempo. El equipo necesita entender la intención de la corrección, reconstruirla para la rama antigua y comprobar que no introduce regresiones.
Ese último paso es crucial. Una modificación puede cerrar un error y romper otra función. Por eso un flujo responsable combina búsqueda de cambios, análisis de dependencias, pruebas automáticas y revisión humana. La IA puede ayudar a priorizar candidatos o adaptar código, pero no reemplaza la validación dentro del contexto real de la aplicación.
La cobertura de HWBusters destaca precisamente que el desafío no era solo descubrir fallas, sino trasladar las correcciones de forma utilizable. Esa distinción vuelve a Lightwell relevante para equipos que mantienen software heredado: el valor está en convertir conocimiento disperso en parches que puedan probarse y desplegarse.
Lo que significa “más de 400”
IBM y Red Hat agrupan vulnerabilidades y *bugs* en la cifra anunciada. No corresponde describir todos los casos como “400 CVE”, “400 fallas críticas” o “400 vulnerabilidades explotables”. Un error funcional puede ser importante sin constituir una vulnerabilidad de seguridad, y una vulnerabilidad puede tener severidad y condiciones de explotación muy diferentes.
Sin inventario público tampoco se puede determinar cuántos casos recibieron identificador CVE, cuántos afectan productos ampliamente usados o cuántos ya tenían mitigaciones alternativas. La ausencia de esos datos no demuestra que la cifra sea falsa; simplemente impide auditarla de manera independiente al cierre de este borrador.
La formulación más precisa es atribuir el dato a las empresas. IBM y Red Hat dicen haber remediado más de 400 vulnerabilidades y errores. Para pasar de una afirmación corporativa a una evaluación técnica harían falta repositorios, avisos de seguridad, referencias a commits, versiones afectadas, pruebas y una metodología reproducible.
Qué cambia para equipos de tecnología
La disponibilidad general de Lightwell ofrece una opción adicional para organizaciones que no pueden abandonar de inmediato una versión antigua de Java. Puede ayudar a localizar deuda de mantenimiento y acelerar la adaptación de correcciones, pero no convierte una plataforma fuera de soporte en una plataforma moderna ni elimina la necesidad de migrar.
Si gestionás aplicaciones críticas, el primer paso no debería ser desplegar parches de manera automática. Inventariá versiones de Java, frameworks, bibliotecas y responsables. Separá componentes con soporte activo de los que dependen de mantenimiento extendido o comunitario. Después evaluá cada corrección en un entorno de prueba representativo.
También necesitás trazabilidad: qué cambió, de qué commit provino la corrección, qué pruebas se ejecutaron, quién aprobó el despliegue y cómo se revierte. En sectores regulados, esa evidencia puede ser tan importante como el parche. Una herramienta que genera o propone cambios debe integrarse al proceso de gestión de cambios, no evitarlo.
Lightwell tampoco resuelve dependencias propietarias, configuraciones particulares o fallas en código de negocio que no estén presentes en los proyectos analizados. Su alcance público necesita más detalle para saber qué repositorios, ramas y versiones cubre de forma efectiva.
La IA entra al mantenimiento, no solo a la programación nueva
Gran parte de la conversación sobre asistentes de código se concentra en crear funciones nuevas. Lightwell apunta a una carga menos visible: mantener software que ya existe. Allí el contexto histórico, la compatibilidad y las pruebas pesan más que la velocidad para producir líneas de código.
Ese uso puede ser valioso porque el software empresarial acumula años de decisiones y dependencias. Un modelo capaz de comparar ramas, identificar el propósito de un parche y proponer una adaptación reduce trabajo manual. Pero también puede equivocarse al inferir equivalencias o pasar por alto una condición específica de la versión antigua.
La medida útil no es cuántos parches sugiere el sistema, sino cuántos superan revisión, pruebas de regresión y operación real sin incidentes. IBM y Red Hat todavía deben ofrecer datos públicos suficientes para evaluar esa tasa.
Qué significa para organizaciones de Paraguay
Empresas, bancos, cooperativas e instituciones públicas de Paraguay pueden operar aplicaciones Java con muchos años de antigüedad. Para esos equipos, el anuncio es relevante como señal de mercado: proveedores grandes están invirtiendo en mantenimiento asistido por IA, no únicamente en reemplazo total.
Eso no justifica entregar código sensible a un servicio sin revisar condiciones de privacidad, alojamiento y propiedad intelectual. Antes de una prueba, verificá dónde se procesa el repositorio, qué información queda registrada, qué permisos usa la herramienta y si el contrato cubre soporte y responsabilidad.
Una adopción prudente puede comenzar con un componente no crítico y un parche ya conocido. Compará el resultado de Lightwell con la corrección oficial, medí cobertura de pruebas y documentá el tiempo de revisión humana. Si no podés reproducir o revertir el cambio, todavía no está listo para producción.
Qué conviene observar ahora
El próximo paso debería ser la publicación de un inventario técnico. Identificadores, repositorios, commits, versiones, severidad y metodología permitirían saber qué representa realmente la cifra superior a 400. También ayudarían comparaciones con procesos convencionales de backport.
Hasta entonces, la noticia sólida es doble: Lightwell Clearinghouse alcanzó disponibilidad general y IBM y Red Hat aseguran haber utilizado el enfoque para remediar cientos de fallas. La eficacia y el alcance de ese resultado todavía no pueden auditarse con la información pública disponible.
Fuentes
- IBM: disponibilidad de Lightwell y afirmación sobre más de 400 vulnerabilidades y errores, 6 de octubre de 2026.
- HWBusters: análisis del desafío de adaptar parches a versiones antiguas de Java, consultado el 7 de octubre de 2026.