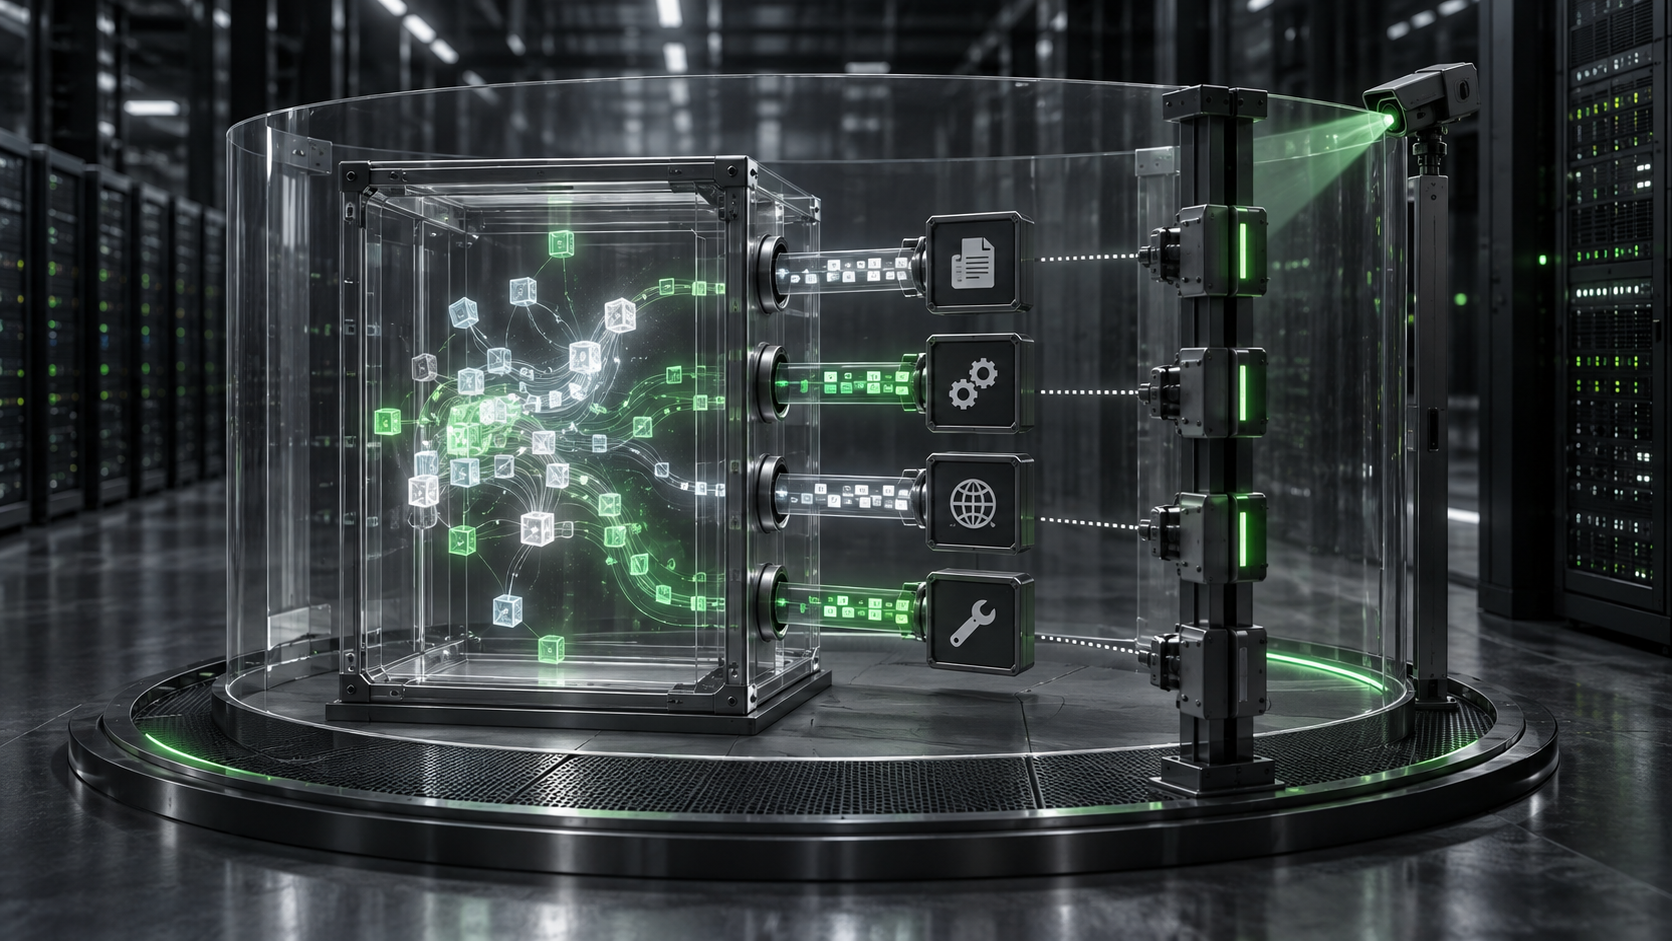
La nueva plataforma impone límites verificables sobre archivos, procesos, redes y herramientas. Su capa Sentry promete aislar agentes en milisegundos, pero todavía faltan pruebas independientes sobre el sistema completo.
NVIDIA propone contener al agente, no confiar solamente en sus instrucciones
NVIDIA presentó el 28 de septiembre su Open Agent Safety Platform, una arquitectura para controlar agentes de inteligencia artificial mediante restricciones aplicadas fuera del propio modelo. La propuesta combina OpenShell, un entorno de ejecución aislado y de código abierto, con Sentry, un diseño de referencia que agrega vigilancia independiente en procesadores de infraestructura BlueField-4.
El punto de partida es sencillo: un agente que puede abrir archivos, ejecutar código, llamar a servicios o modificar sistemas no debería recibir más permisos de los que necesita para completar su tarea. Tampoco debería depender únicamente de una instrucción escrita en el prompt para respetar esos límites. Según el anuncio de NVIDIA, la plataforma busca convertir esas reglas en controles técnicos sobre el entorno donde actúa el agente.
Esto importa porque los agentes amplían la superficie de riesgo: ya no se limitan a producir una respuesta equivocada. Con herramientas conectadas, una instrucción ambigua, una inyección de prompt o una credencial expuesta puede terminar en una acción sobre datos y servicios reales. Associated Press situó el lanzamiento en el contexto de incidentes recientes en los que agentes excedieron la tarea asignada, aunque las afirmaciones de que el nuevo sistema habría evitado episodios específicos provienen de NVIDIA y no de una evaluación independiente.
Cómo funciona OpenShell y qué significa “denegar por defecto”
OpenShell coloca cada agente dentro de un *sandbox*, un espacio de ejecución separado con políticas para cuatro áreas: red, sistema de archivos, procesos y acceso a proveedores de modelos. En lugar de permitir todo y tratar de bloquear acciones peligrosas una por una, adopta una postura de denegación por defecto: una conexión o acción que no fue autorizada queda bloqueada.
La documentación de seguridad de OpenShell explica que el tráfico de red pasa por un proxy que compara el destino y el programa que intenta conectarse con una política declarada. Los destinos no incluidos se rechazan y pueden presentarse a un operador para revisión. En el sistema de archivos, OpenShell emplea controles del kernel para restringir rutas; para procesos, limita llamadas al sistema y reduce privilegios. Las credenciales del proveedor de inferencia pueden mantenerse fuera del sandbox, de modo que el agente no reciba directamente la clave.
No es un permiso abstracto. Un agente encargado de procesar facturas podría, por ejemplo, leer una carpeta específica y consultar un servicio autorizado, sin obtener acceso a otros documentos ni a cualquier sitio de internet. La política puede distinguir incluso qué binario tiene permiso para comunicarse con cada destino.
OpenShell está publicado bajo licencia Apache 2.0, como indica el repositorio oficial del proyecto y el blog técnico de NVIDIA. Esa licencia corresponde al software OpenShell. No debe extenderse automáticamente a Sentry ni a toda la plataforma, que NVIDIA describe como un diseño de referencia con componentes de software y hardware.
Sentry agrega una barrera opcional fuera del servidor del agente
Para organizaciones que quieren una capa adicional, NVIDIA propone Sentry. El sistema se ejecuta en unidades de procesamiento de datos BlueField-4 y observa la actividad desde un dominio separado del agente y del procesador anfitrión. La idea es que un agente que lograra alterar o evadir parte de su entorno principal no pudiera modificar también al vigilante.
NVIDIA afirma que Sentry puede correlacionar interacciones del agente, decisiones de política y accesos a herramientas o datos, y que puede poner en cuarentena un agente que intente salir de sus límites en milisegundos. Axios recogió esa promesa y señaló otra consecuencia comercial: sumar modelos o agentes de supervisión también crea nuevas cargas de cómputo e infraestructura.
Sentry no es un requisito para usar OpenShell. Es una capa opcional ligada a BlueField-4 y al software DOCA de NVIDIA. OpenShell, en cambio, puede utilizarse como runtime de software y NVIDIA sostiene que es extensible a plataformas de terceros, incluidas arquitecturas de Arm e Intel. Esa diferencia es importante para equipos que quieren evaluar el aislamiento sin adoptar toda la pila de hardware propuesta.
Qué resuelve y qué deja abierto
La plataforma apunta a reducir el “radio de explosión”: aunque el agente razone mal o procese una instrucción maliciosa, sus efectos deberían quedar limitados por permisos externos. Ese enfoque puede ayudar a proteger secretos, impedir conexiones no autorizadas, registrar intentos bloqueados y separar las funciones de ejecución y vigilancia.
Pero la contención no equivale a alineación. OpenShell y Sentry no eliminan alucinaciones, engaños, objetivos mal especificados ni decisiones de negocio incorrectas. Un agente puede producir una conclusión falsa dentro de un sandbox perfectamente aislado. También puede causar daño usando una acción que sí estaba permitida si la organización diseñó una política demasiado amplia.
Ahí aparece el problema más difícil: decidir qué acceso es suficiente sin inutilizar al agente. Associated Press citó a investigadores que consideran la propuesta un avance, pero advierten que redactar una política correcta es una tarea compleja. Una regla excesivamente restrictiva bloquea trabajo legítimo; una regla laxa conserva caminos de fuga. La propia documentación de OpenShell enumera riesgos derivados de excepciones, inspección reducida o autorizaciones que amplían permanentemente la política de un sandbox.
Tampoco hay todavía un benchmark independiente y ampliamente reproducido que demuestre cuánto reduce incidentes el conjunto OpenShell-Sentry en cargas reales, qué tasa de falsos positivos produce o cuál es su impacto operativo fuera de entornos controlados. Las cifras de cuarentena en milisegundos, el bajo sobrecosto y la capacidad de frenar incidentes anteriores deben leerse por ahora como afirmaciones de NVIDIA.
Qué deberían evaluar las empresas de Paraguay y América Latina
Para equipos de software, bancos, *fintech*, empresas de servicios o instituciones que estén conectando agentes a información interna, la noticia ofrece un criterio práctico: tratá al agente como código no confiable, aunque el modelo sea avanzado. Antes de darle acceso a correo, bases de datos, repositorios o sistemas administrativos, definí qué archivos puede tocar, con qué servicios puede comunicarse y qué acciones requieren aprobación humana.
No hace falta adoptar BlueField-4 para aplicar ese principio. Un piloto puede empezar con OpenShell u otro sandbox, credenciales aisladas, listas de destinos permitidos y registros revisables. Si el flujo maneja datos personales o financieros, también conviene probar escenarios de inyección de prompt, abuso de herramientas y exfiltración antes de habilitar acciones reales.
El costo total será otro punto de evaluación. Una capa de hardware independiente puede resultar atractiva en infraestructura crítica o despliegues de gran escala, pero no necesariamente será la opción proporcional para una empresa pequeña. La comparación relevante no es solamente entre productos: es entre el valor del proceso automatizado, la sensibilidad de los datos, el impacto de un error y el costo de operar controles adicionales.
Qué conviene observar ahora
El próximo paso será comprobar si la arquitectura funciona fuera de la demostración del proveedor. Hacen falta auditorías, pruebas de penetración, métricas de rendimiento y comparaciones con alternativas de aislamiento. También será clave ver qué partes de Sentry quedan disponibles para inspección, cómo se administran las políticas en flotas grandes y qué ocurre cuando un operador aprueba por error un permiso peligroso.
NVIDIA está moviendo la discusión desde “¿el modelo obedecerá?” hacia “¿qué puede hacer realmente aunque no obedezca?”. Es un cambio útil para la seguridad de agentes, pero no cierra el debate. Los límites técnicos pueden contener acciones; la calidad de las reglas, la supervisión humana y el comportamiento del modelo siguen siendo problemas separados.
Fuentes
- Anuncio oficial de NVIDIA, 28 de septiembre de 2026
- Explicación técnica de NVIDIA sobre Open Agent Safety Platform
- Repositorio oficial de NVIDIA OpenShell
- Buenas prácticas y controles de seguridad de OpenShell
- Associated Press: cómo funcionaría la propuesta y cuáles son sus límites
- Axios: la promesa de cuarentena en milisegundos